رقابت برای شکایت از انویدیا آغاز شد
سهام شرکت انویدیا (Nvidia) در روز دوشنبه بیش از ۴ درصد سقوط کرد؛ این روز، اولین روز معاملاتی پس از آن بود که هیئتمدیره این شرکت اعلام کرد درباره «جنسون هوانگ»...
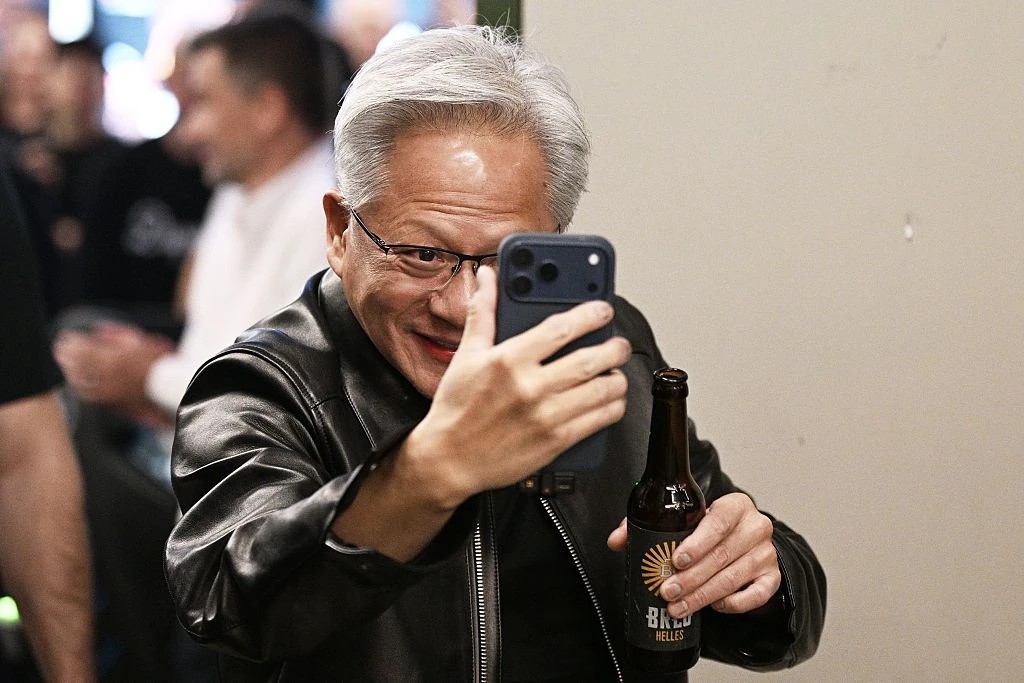
کنارهگیری مدیر ارشد امنیت (CSO) و رئیس بخش امنیت محصول انویدیا در ماه اوت در ابتدا توجه چندانی را جلب نکرد. با این حال، تنها دو ماه و نیم بعد، با کنارهگیری جنسن هوانگ (Jensen Huang) از سمت مدیرعاملی این غول تراشهسازی، نگاهها بار دیگر به لایههای نظارتی و ساختار امنیتی داخلی این شرکت معطوف شد.
ماجرا با گزارشهایی درباره روابط هوانگ با یکی از مدیران ارشد شرکت سنگاپوری مگاسپید (Megaspeed) — شرکتی که بازرسان ایالات متحده به ظن انتقال تراشههای انویدیا به چین آن را زیر نظر دارند — آغاز شد و سپس با گزارشهایی پیرامون روابط کاری و شخصی در داخل خود انویدیا گسترش یافت. با اینکه این شرکت سنگاپوری هرگونه تخلفی را رد کرده است، پرسش اساسی کارشناسان امنیتی این است: نقش تیم امنیت انویدیا در این بحران چه بوده و این تیم تا چه میزان از این مناسبات و ریسکهای امنیتی مطلع بوده است؟
دیوید رِبر (David Reber)، پس از هفت سال حضور در انویدیا (شامل چهار سال در سمت CSO)، کنارهگیری خود را به دلایل سلامتی و ابتلا به بیماری پارکینسون اعلام کرد. جانشین او، ساشا زدیلار (Saša Zdjelar)، با سابقه طولانی در حوزه فناوری و امنیت سایبری در شرکتهایی مانند اکسونموبیل و ریورسینگلبز، مسئولیت این بخش را بر عهده گرفت. تاکنون مدرک عمومی مبنی بر ارتباط مستقیم این تغییر و تحولات با پرونده مگاسپید منتشر نشده و این مدیران نیز به پرسشها پاسخی ندادهاند؛ اما طرح این پرسش منطقی است که تیم امنیت از چه مرحلهای در جریان این مسائل قرار داشته است.
در ساختار سنتی شرکتها، روابط میان مدیران و کارکنان معمولاً ذیل وظایف بخش منابع انسانی (HR)، تیم حقوقی یا هیئتمدیره تعریف میشود و نه تیم امنیت. با این حال، تحلیلگران امنیت اطلاعات و ضدجاسوسی تأکید میکنند:
نیکلاس افتیمیادس (Nicholas Eftimiades)، کارشناس ارشد و بازنشسته حوزه اطلاعاتی و مؤلف کتابهای تخصصی درباره تاکتیکهای جاسوسی، معتقد است ردیابی این خطرات برای تیمهای امنیتی بسیار پیچیده است:
کارشناسان حوزه تحقیقات و امنیت سازمانی، مانند دان آویو و جرمی هورویتس، معتقدند بسیاری از شرکتهای بزرگ دچار یک اشتباه ساختاری میشوند:
بحران اخیر نشان میدهد که ریسکهای پیشروی غولهای فناوری دیگر صرفاً به آسیبپذیریهای نرمافزاری یا حملات باجافزاری خلاصه نمیشود. در فضای رقابت ژئوپلیتیک بر سر تراشهها و هوش مصنوعی، مرزهای میان تصمیمات فردی رهبران، وظایف تیمهای حقوقی و حیطه اختیارات تیمهای امنیت شرکتها نیازمند بازتعریف جدی است.
سهام شرکت انویدیا (Nvidia) در روز دوشنبه بیش از ۴ درصد سقوط کرد؛ این روز، اولین روز معاملاتی پس از آن بود که هیئتمدیره این شرکت اعلام کرد درباره «جنسون هوانگ»...
این ساعت همراه با یک نمایشگر بسیار روشن، نقطه عطف و ایدهآلی برای سختافزار یک ساعت هوشمند به شمار میرود
بر اساس گزارشهایی که روز پنجشنبه توسط «اینفورمیشن» منتشر شد و بلومبرگ نیز آن را تأیید کرد، انویدیا در حال مذاکره برای تضمین میلیاردها دلار تأمین مالی بدهی جهت...
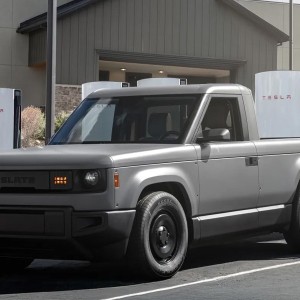
شرکت Re:Build (مستقر در ماساچوست) که در سال ۲۰۲۳ استارتاپ خودروهای الکتریکی Slate Auto را از مجموعه خود جدا کرده بود، موفق شد ۲.۱ میلیارد دلار سرمایه جذب کند.