چرا برخی وبسایتها مانع دسترسی عاملهای هوش مصنوعی (AI Agents) به وب میشوند؟
آمازون در حال مسدود کردن ایجنتهای خرید رقیب است و حتی وبسایتهایی که از دستیارهای هوش مصنوعی استقبال میکنند نیز ممکن است با یک کپچای (CAPTCHA) معمولی جلوی آن...
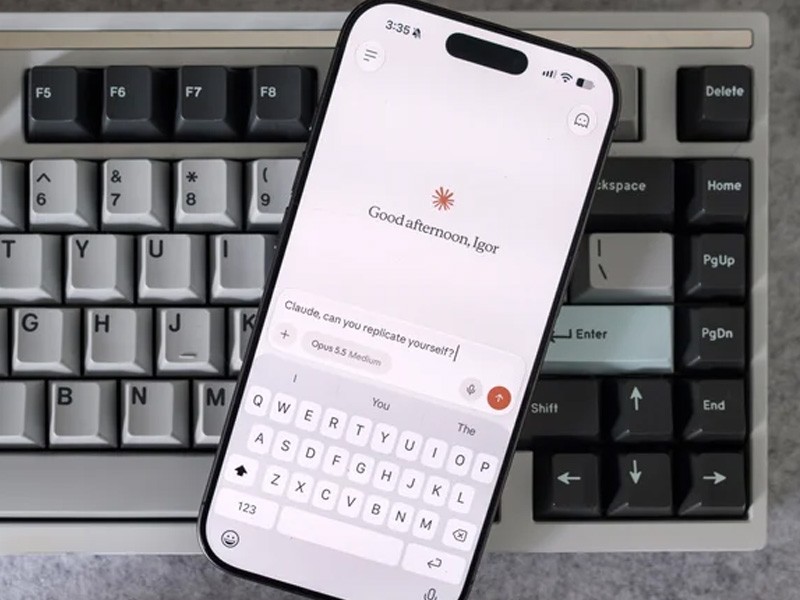
تیم «قرمز مرزی» (Frontier Red Team) شرکت انتروپیک (Anthropic) اخیراً پژوهشی را منتشر کرده است که نشان میدهد مدلهای کوچک هوش مصنوعی ممکن است تنها چند ماه با قابلیت تکثیر و انتشار در میان دستگاههای ناامن فاصله داشته باشند؛ روندی که میتواند باتنتهای (Botnet) خودکار، کند اما سختجان را ایجاد کند. شرکتهای هوش مصنوعی با بزرگنمایی پتانسیل پایاندهی به جهان محصولاتشان به عنوان ابزاری بازاریابی غریبه نیستند، اما در این مورد خاص، کارشناسانی که وبسایت Engadget با آنها گفتگو کرده است، به طور کلی موافقند که مدلهای کوچک هوش مصنوعی ممکن است در آینده نزدیک توانایی تکثیر خودکار را پیدا کنند. با این حال، تهدید واقعی که آنها ایجاد میکنند ممکن است بسیار کمتر از آنچه به نظر میرسد جدید باشد.
کریس کانال (Chris Canal)، مدیرعامل شرکت EquiStamp (شرکتی که با آزمایشگاههای هوش مصنوعی، سازمانهای ایمنی و دولتها برای ارزیابی و اعتبارسنجی مدلها همکاری میکند) میگوید: «این زمانبندی شاید کمی زودتر از آن چیزی باشد که من میگفتم. من پیشبینی میکردم چیزی شبیه به تابستان سال آینده زمانی باشد که واقعاً نگران این موضوع شوم. انتروپیک احتمالاً کارمندانی دارد که به اطلاعاتی درباره لبهی مرزی پژوهشها دسترسی دارند که من به آنها دسترسی ندارم؛ بنابراین آنها خیلی خوب میتوانند پیشبینیهای بهتری انجام دهند.» کانال سرعت اخیر پیشرفت مدلها را به این واقعیت نسبت میدهد که کارکنان انتروپیک و سایر آزمایشگاههای پیشرو در حال استفاده از ابزارهای هوش مصنوعی خودشان برای انجام پژوهشهای یادگیری ماشین هستند.
مایکل بیلی (Michael Bailey)، استاد مدرسه امنیت سایبری و حریم خصوصی در مؤسسه فناوری جورجیا (Georgia Tech) میگوید: «من فکر میکنم [مدلهای خودتکثیرشونده] در آینده رخ خواهند داد. فکر میکنم آنها واقعی هستند و شاهدشان خواهیم بود. اما اینکه آیا دقیقاً همان شکل و شمایل را به خود بگیرند و همان پیامدهایی را داشته باشند که [انتروپیک] مطرح میکند، یک سوال کاملاً باز است.»
بیلی از اوایل دهه ۲۰۰۰ میلادی در حال مطالعه کرمهای اینترنتی و اخیراً باتنتها بوده است. در سال ۲۰۱۷، او یکی از نویسندگان مقاله «درک باتنت میرای» (Understanding the Mirai Botnet) بود که انتروپیک از آن به عنوان بخشی از پژوهش خود یاد میکند. بدافزار میرای به گروهی از مجرمان سایبری اجازه داد تا یک باتنت بزرگ از دستگاههای اینترنت اشیاء (IoT) ایجاد کنند که بعدها از آن برای اجرای یک حمله محرومیت از سرویس توزیعشده (DDoS) علیه شبکه پلیاستیشن سونی استفاده کردند. در این روند، آنها در نهایت روی شرکت Dyn (یکی از بزرگترین ارائهدهندگان خدمات DNS در ایالات متحده) نیز تأثیر گذاشتند. به نوبه خود، این حمله بخش بزرگی از اینترنت را در سال ۲۰۱۶ از کار انداخت و سرویسهای آمازون، گیتهاب، پیپل، ردیت و توییتر را برای بسیاری از کاربران در سراسر ایالات متحده و بخشهایی از اروپا آفلاین کرد. پیامدهای مالی این حمله قابل توجه بود و سونی تخمین زد که حدود ۲.۷ میلیون دلار از درآمد خالص خود را از دست داده است.
بیلی میگوید: «آنچه میرای نشان داد این بود که شما میتوانید این باتنتها را از وسایل روزمره بسازید - و کاری کنید که مفید باشند - وسایلی مانند روترهای کابلی، دوربینهای تحت شبکه و این قبیل تجهیزات. ما فکر میکردیم که این دستگاهها برای یک مهاجم، چه به عنوان هدف و چه به عنوان منابع محاسباتی برای راهاندازی حملات، مفید نیستند. در واقع، آنها برای انجام چنین کارهایی اتفاقاً بسیار مؤثر هستند.»
یک دهه بعد، انتروپیک استدلال میکند که کرمهای هوش مصنوعی میتوانند نشاندهنده یک تکامل معنادار از میرای و سایر باتنتهای سختکدشده مانند Kimwolf باشند؛ زیرا آنها میتوانند دستگاههای ناآشنا را به طور خودکار شناسایی و با آنها سازگار شوند. بیلی میگوید خودِ سازگاری پدیده جدیدی نیست. میرای پیش از این نیز در میان دستگاههای «ناهمگن» (Heterogeneous)، از روترها گرفته تا دوربینهای IP که روی معماریهای تراشه متفاوتی اجرا میشدند، کار میکرد. اما آن سازگاری محدود بود: هر معماری جدید حداقل نیازمند کار انسانی، از جمله کامپایل مجدد بدافزار بود. بیلی میگوید آنچه جدید است، چشمانداز خودکارسازی این کار توسط هوش مصنوعی است، هرچند او معتقد نیست که انتروپیک آن را «به روشی متقاعدکننده» نشان داده باشد.
در نتیجه، بیلی پیشنهاد میکند که مدلهای تواناترِ هوش مصنوعی، وظیفه ایجاد باتنتها را «بازتوزیع» خواهند کرد. او میگوید: «این کار قرار نیست کارهای جدیدی انجام دهد، بلکه اقتصاد بین مهاجمان و مدافعان را تغییر خواهد داد.» در حالی که انتروپیک نشان داد یک مدل میتواند بین دستگاهها جابهجا شده و فرآیند استنتاج (Inference) را روی هر کدام راهاندازی کند، این کار را در یک شبکه شبیهسازیشده انجام داد که در آن «سوءاستفاده» (Exploit) مورد استفاده پیشپاافتاده بود. علاوه بر این، بیلی با ادعای خودتکثیرشوندگی انتروپیک مخالف است.
او میگوید: «این چارچوببندی تا حدی یک نامگذاری اشتباه است، زیرا آنها کارهایی مانند تکهتکه کردن (Sharding) انجام میدهند. این کار بدی نیست، اما شبیه به یک کرم یا ویروس نیست. این یک تکثیر کامل (Propagation) نیست.» در عوض، بیلی استدلال میکند که یک باتنت واقعیِ مبتنی بر هوش مصنوعی ممکن است بیشتر شبیه به یک «دراپر» (Dropper) عمل کند؛ نوعی بدافزار که روی یک دستگاه جای پا باز کرده و کدهای دیگری را نصب میکند. به جای کپی کردن خود به طور کامل روی هر ماشینی که آن را آلوده میکند، این باتنت یک ابزار هماهنگی کوچک نصب میکند که دستورات را از بخش دیگری از شبکه دریافت میکند.
بیلی میگوید: «این ایده که خودِ بدافزار مانند کرمهای اینترنتی موجود خودتکثیرشونده است (که در آن یک کپی دقیق از کد خود را در معماری جدید کپی کرده و یک عامل جدید را اجرا کند)، واقعاً چیزی نیست که در اینجا رخ میدهد.» او همچنین خاطرنشان میکند که کرمها میتوانند چندریختی (Polymorphic) باشند، به این معنی که آنها میتوانند هم امضا و هم رفتارهای خود را تغییر دهند. به گفته او، برای اینکه یک باتنت هوش مصنوعی بتواند چنین کاری انجام دهد، باید مدلهای خودش را مجدداً آموزش دهد؛ کاری که انتروپیک آن را امتحان نکرد. نزدیکترین موردی که آنها نشان دادند این بود که نسخههایی از یک مدل میتوانند یادداشتهایی را به نسلهای بعدی خود منتقل کنند و در طول زمان در راهاندازی فرآیند استنتاج بهتر شوند.
همانند هر هشدار دیگری که از یک آزمایشگاه هوش مصنوعی بیرون میآید، شایسته است بپرسیم که آیا انتروپیک این پژوهش را به عنوان شکلی از بازاریابی منتشر کرده است، بهویژه با توجه به اینکه این شرکت بسیار زود پس از آن رسماً برای عرضه اولیه عمومی (IPO) اقدام کرده است. کانال میگوید: «من فکر میکنم محتملتر این است که این شرکتها نگران بیمحابایی سایر شرکتهای هوش مصنوعی هستند. آنها متوجه شدهاند که انگیزه دارند بهترین مدل را بسازند و آن را سریعتر به بازار عرضه کنند تا سهم بازار را به دست آورند، و میدانند که سایر شرکتها نیز انگیزههای مشابهی دارند.»
صرف نظر از اینکه این بردار تهدید جدید واقعاً یک کرم باشد یا نه، و چقدر در آینده قرار دارد، پیشنهادات خودِ انتروپیک در مورد چگونگی کاهش خطرات آن به طرز شگفتآوری سنتی و قدیمی است. این شرکت پیشنهاد میکند که ارائهدهندگان خدمات اینترنتی (ISPها) به مشتریان در خصوص آلودگی اطلاعرسانی کنند و سپس دسترسی آنها به اینترنت را به فهرست کوتاهی از وبسایتهای امن محدود نمایند؛ استراتژیای که در دوران بدافزار میرای با اثربخشی فراوان به کار گرفته شد. این شرکت همچنین تنظیم مقررات دولتی را به عنوان یک راهحل بالقوه پیشنهاد میکند.
آمازون در حال مسدود کردن ایجنتهای خرید رقیب است و حتی وبسایتهایی که از دستیارهای هوش مصنوعی استقبال میکنند نیز ممکن است با یک کپچای (CAPTCHA) معمولی جلوی آن...
پلتفرم Relay، ابزار خودکارسازی فرایندها با هوش مصنوعی که بهعنوان رقیبی برای Zapier ساخته شده بود، در ماه اوت بهطور کامل تعطیل شد.
موج تازه هوش مصنوعی را بررسی میکنیم: رقابت مدلهای جدید، ورود AI به خانه هوشمند، نگرانی حباب مالی، چالش انرژی دیتاسنترها و پرسشهای اخلاقی آینده این فناوری
DeepSeek و هواوی برای توسعه ابزارهای برنامهنویسی تراشههای هوش مصنوعی Ascend همکاری میکنند؛ اتفاقی مهم در رقابت جهانی AI و Nvidia.